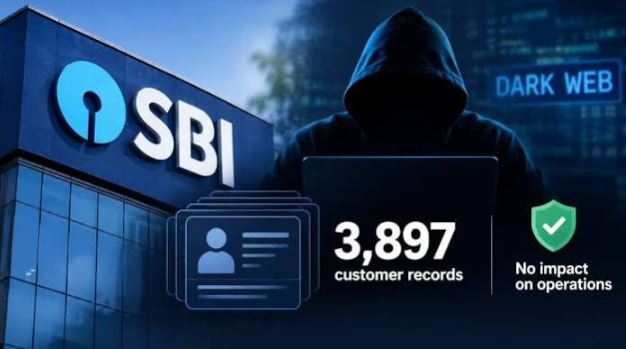
ਐੱਸ ਬੀ ਆਈ ਨੇ 3,897 ਗਾਹਕਾਂ ਦੇ ਰਿਕਾਰਡ ਦੀ ਪਛਾਣ ਕੀਤੀ; ਜਾਂਚ ਸ਼ੁਰੂ
ਨਵੀਂ ਦਿੱਲੀ, 21 ਅਕਤੂਬਰ – ਸਟੇਟ ਬੈਂਕ ਆਫ਼ ਇੰਡੀਆ (ਐੱਸ.ਬੀ.ਆਈ.) ਨੇ ਮੰਗਲਵਾਰ ਨੂੰ ਦੱਸਿਆ ਕਿ ਡਾਰਕ ਵੈੱਬ ’ਤੇ ਲੀਕ ਹੋਣ ਦੇ ਖ਼ਦਸ਼ੇ ਵਾਲੇ ਡਾਟਾ ਦੇ ਮੁਢਲੇ ਵਿਸ਼ਲੇਸ਼ਣ ਦੌਰਾਨ ਉਸ ਨੇ ਗਾਹਕਾਂ ਦੀ ਨਿੱਜੀ ਪਛਾਣ ਨਾਲ ਜੁੜੇ 3,897 ਰਿਕਾਰਡਾਂ ਦੀ ਪਛਾਣ ਕੀਤੀ ਹੈ। ਇਸ ਦੇ ਨਾਲ ਹੀ ਬੈਂਕ ਨੇ ਘਟਨਾ ਦੀ ਵਿਸਥਾਰਤ ਜਾਂਚ ਸ਼ੁਰੂ ਕਰ ਦਿੱਤੀ ਹੈ। ਸਟਾਕ ਐਕਸਚੇਂਜ ਨੂੰ ਦਿੱਤੀ ਜਾਣਕਾਰੀ ਵਿੱਚ ਬੈਂਕ ਨੇ ਦੱਸਿਆ ਕਿ 16 ਅਕਤੂਬਰ ਨੂੰ ਉਸ ਨੂੰ ਆਪਣੇ ਥ੍ਰੈਟ ਇੰਟੈਲੀਜੈਂਸ ਸਰਵਿਸ ਪ੍ਰੋਵਾਈਡਰ, ਡਿਫੈਂਸ ਸਾਈਬਰ ਏਜੰਸੀ ਅਤੇ ਸਰਟ-ਇਨ (CERT-In) ਤੋਂ ਡਾਰਕ ਵੈੱਬ ’ਤੇ ਗਾਹਕਾਂ ਦੇ ਡਾਟਾ ਦੀ ਸੰਭਾਵਿਤ ਲੀਕ ਬਾਰੇ ਅਲਰਟ ਪ੍ਰਾਪਤ ਹੋਇਆ ਸੀ।
ਬੈਂਕ ਨੇ ਦੱਸਿਆ ਕਿ ਮੁਢਲੇ ਵਿਸ਼ਲੇਸ਼ਣ ਵਿੱਚ ਡਾਰਕ ਵੈੱਬ ’ਤੇ ਮੌਜੂਦ ਲਗਪਗ 3,75,000 ਰਿਕਾਰਡਾਂ ਨੂੰ ਸ਼ਾਮਲ ਕੀਤਾ ਗਿਆ ਸੀ, ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ 3,897 ਗਾਹਕਾਂ ਦੇ ਅਜਿਹੇ ਰਿਕਾਰਡ ਪਾਏ ਗਏ ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਉਨ੍ਹਾਂ ਦੀ ਨਿੱਜੀ ਪਛਾਣ ਵਾਲੀ ਜਾਣਕਾਰੀ (PII) ਸ਼ਾਮਲ ਸੀ। ਰਿਪੋਰਟ ਅਨੁਸਾਰ, ਲੀਕ ਹੋਈ ਜਾਣਕਾਰੀ ਵਿੱਚ ਗਾਹਕਾਂ ਦੇ ਰਜਿਸਟਰਡ ਮੋਬਾਈਲ ਨੰਬਰ, ਜਨਮ ਤਾਰੀਖ਼, ਨਾਮ, ਲਿੰਗ (ਜੈਂਡਰ), ਈਮੇਲ ਪਤੇ ਅਤੇ ਰਹਾਇਸ਼ੀ ਪਤੇ ਸ਼ਾਮਲ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ ਇਸ ਵਿੱਚ ਬਰਾਂਚ ਅਤੇ ਕਸਟਮਰ ਇਨਫਰਮੇਸ਼ਨ ਫਾਈਲ (CIF) ਆਈਡੈਂਟੀਫਾਇਰ, ਲੀਡ ਆਈ.ਡੀ. (Lead IDs), ਅਤੇ ਲੋਨ ਤੇ ਲੀਡ ਰਿਕਾਰਡਾਂ ਅਤੇ ਹੋਰ ਸਬੰਧਤ ਫਾਈਲਾਂ ਨਾਲ ਜੁੜਿਆ ਮੈਟਾਡਾਟਾ ਵੀ ਸ਼ਾਮਲ ਹੈ।
Share this content:
Post Comment